어느 날 오전, 파수 AI 전 직원의 메일함에 슬랙 (Slack) 초대장이 하나 도착했습니다. 초대장을 보낸 사람은 파수 AI 조규곤 대표, 일단 눈길이 갈 수밖에 없었죠.
자연스럽게 눈길이 가는 메일이었지만, 대표님이 전 직원에게 갑작스레 새 슬랙 워크스페이스로 초대장을 보낸다는 흐름 자체가 부자연스럽게 느껴졌습니다. 사실 파수 AI는 임직원 대상 악성메일 훈련을 지속적으로 진행해 오고 있어, 의심스러운 메일을 수신하면 바로 신고 센터로 전달하는 조직 문화가 자리 잡혀 있습니다. 분석 결과, 역시나 대표자 이름을 사칭해 발송된 피싱 메일인 것으로 밝혀졌습니다. 익숙한 이름과 익숙한 플랫폼을 앞세운, 정교한 사회공학 공격이었던 겁니다.
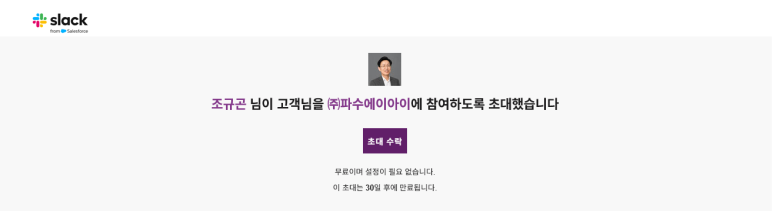
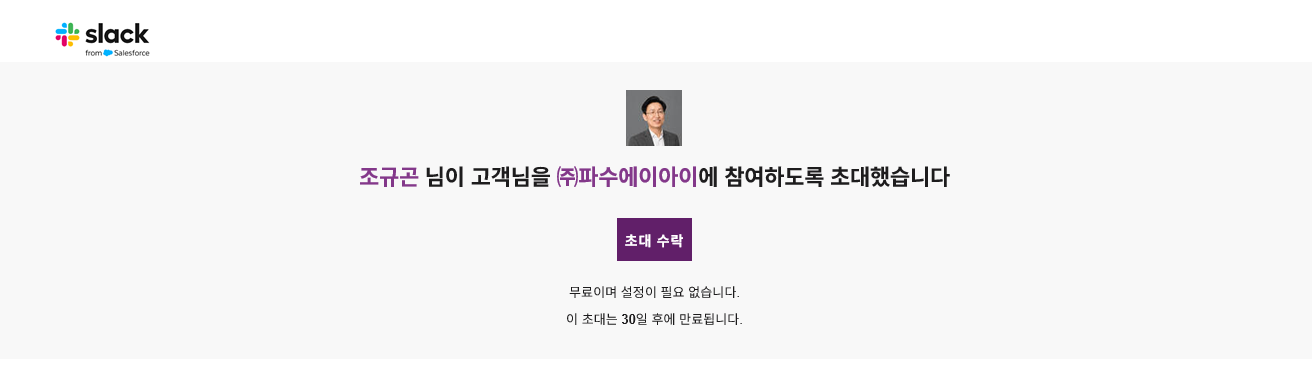
이 일은 파수 AI 한 곳에서만 벌어진 사건이 아닙니다. 최근 슬랙 위장 피싱은 빠르게 확산 중인 새로운 공격 유형인데요. 슬랙 측도 9월 1일 공지에서 ‘한국과 일본 사용자를 겨냥한 피싱 시도가 증가하고 있다’고 공식적으로 밝히며 주의를 당부했고, 국내 여러 보안업체와 언론사에서도 유사한 슬랙 위장 피싱 메일 정황이 확인되고 있는 상황입니다.
심지어 한 기업에서는 경영지원본부로 대표 사칭 피싱 메일이 발송돼, 실제로 자금을 송금하는 피해까지 발생했다고 합니다. 익숙한 이름을 앞세운 한 통의 메일이 재무·회계 라인의 판단에 개입하는 순간, 조직이 입는 피해의 규모는 단순 계정 탈취를 훨씬 넘어서게 되는 거죠.
위장 피싱이 유독 위험한 이유
이번 슬랙 위장 피싱은 기존의 무차별적 스팸 메일과는 결이 다릅니다. 실무자가 방심하기 쉬운 지점을 정확히 노리고 있죠.
가장 큰 요인은 대표 이름을 앞세운 심리적 신뢰입니다. ‘대표님이 직접 초대한 자리라면 뭔가 이유가 있겠지’라는 생각이 자연스럽게 들기 때문인데요. 발신자 이름 하나만으로 의심의 문턱이 크게 낮아지는 것이죠. 사회공학 공격의 전형적인 접근법입니다.
두 번째는 익숙한 협업 플랫폼을 활용한다는 점입니다. 슬랙, 팀즈, 노션 같은 도구는 이미 업무에 밀착된 이름들이라, 초대장을 받는 순간 업무의 일부로 받아들이기 쉬운데요. 낯선 사이트로 유도하는 링크보다 훨씬 설득력 있는 방식입니다.
세 번째는 슬랙을 쓰지 않는 조직도 대상이 된다는 점입니다. 슬랙에 익숙하지 않은 직원일수록 오히려 초대장의 진위를 판단하기 어렵고, 무심결에 링크를 눌러볼 가능성도 있습니다.
그리고 마지막으로 단 한 명만 뚫려도 조직 전체가 노출됩니다. 피싱 링크에 계정 정보를 입력하는 순간, 그 계정을 시작점으로 사내 시스템·이메일·문서에 접근하는 2차 공격이 이어질 수 있는데요. 대규모 정보 유출이나 침해 사고로 확대되는 건 시간 문제가 되는 셈입니다.
피싱 대비 보안 수칙, 그리고 조직이 함께 갖춰야 할 것
이번 이슈에 대해 슬랙은 사용자 대상으로 다음과 같은 보안 수칙을 안내했습니다.
-
초대장의 발신 출처를 반드시 확인할 것
-
의심스러운 링크나 첨부파일은 열지 말 것
-
보안 관련 정보를 외부에 공유하지 말 것
-
의심되는 사례를 신고할 것
-
피싱 링크 접속 시 소속 조직의 보안팀에 즉시 알리고 내부 사고 대응 절차를 따를 것
명확한 원칙들입니다. 다만 실무 현장에서 이런 수칙을 ‘머리로 아는 것’과 실제로 초대장을 받았을 때 ‘순간적으로 걸러내는 힘’ 사이에는 꽤 거리가 있습니다. 특히나 이번 공격처럼 대표 이름을 사칭하고, 익숙한 플랫폼을 앞세우고, 진짜처럼 정교하게 만들어진 피싱은 순간의 판단으로 알아채기가 결코 쉽지 않습니다.
결국 조직에 필요한 건 임직원 개개인의 ‘실전 감각’을 함께 키우는 일입니다. 문서로 정리된 수칙을 넘어, 실제로 피싱 메일을 마주했을 때 곧바로 의심할 수 있는 감각이 몸에 배어 있어야 하죠. 그리고 그 감각은 반복된 실전 경험을 통해서만 쌓입니다.
반복적인 악성메일 모의훈련이 필요한 이유
많은 조직에서 임직원 대상 악성메일 모의훈련을 정기적으로 진행하는 것도 이런 이유 때문입니다. 실제와 유사한 피싱 시나리오를 미리 받아보게 하고, 어떤 지점에서 걸러내야 하는지를 몸으로 익히게 하는 방식인데요. 훈련을 반복할수록 실제 공격이 왔을 때 감으로 알아차릴 확률이 확연히 올라갑니다.
파수 AI 역시 이런 맥락에서 임직원 대상 악성메일 훈련 서비스인 Mind-SAT을 운영하고 있습니다. 다양한 유형의 피싱 시나리오를 정기적으로 조직 안에서 경험해 보게 함으로써, 이번 같은 사칭 초대장이 왔을 때 ‘이거 좀 이상한데?’ 하고 한 번 더 확인할 수 있는 감각을 만들어가는 방식이죠. 결국 이런 감각의 축적이 조직 전체의 보안 의식을 만듭니다.
사람을 노리는 공격, 답도 사람에서 찾아야 합니다.
이번 슬랙 위장 피싱이 보여주는 건, AI 시대의 사이버 공격이 점점 더 ‘사람’을 향하고 있다는 사실입니다. 시스템의 취약점을 뚫는 공격도 물론 계속되지만, 그보다 훨씬 손쉽고 효과적인 방법이 바로 사람의 신뢰와 습관을 파고드는 거죠.
기술적 방어만으로는 이 공격을 완전히 막을 수 없습니다. 결국 조직 전체가 함께 보안 의식을 키우고, 즉각 신고하는 문화를 만들어야 합니다. 파수 AI가 이번 사건을 계기로 다시 한번 되새긴 것도 같은 이야기고요.
혹시 지금 우리 조직도 유사한 공격의 대상이 되고 있진 않은지, 그리고 임직원 개개인이 이런 상황에서 대응할 준비가 돼 있는지 짚어보실 시점입니다.


