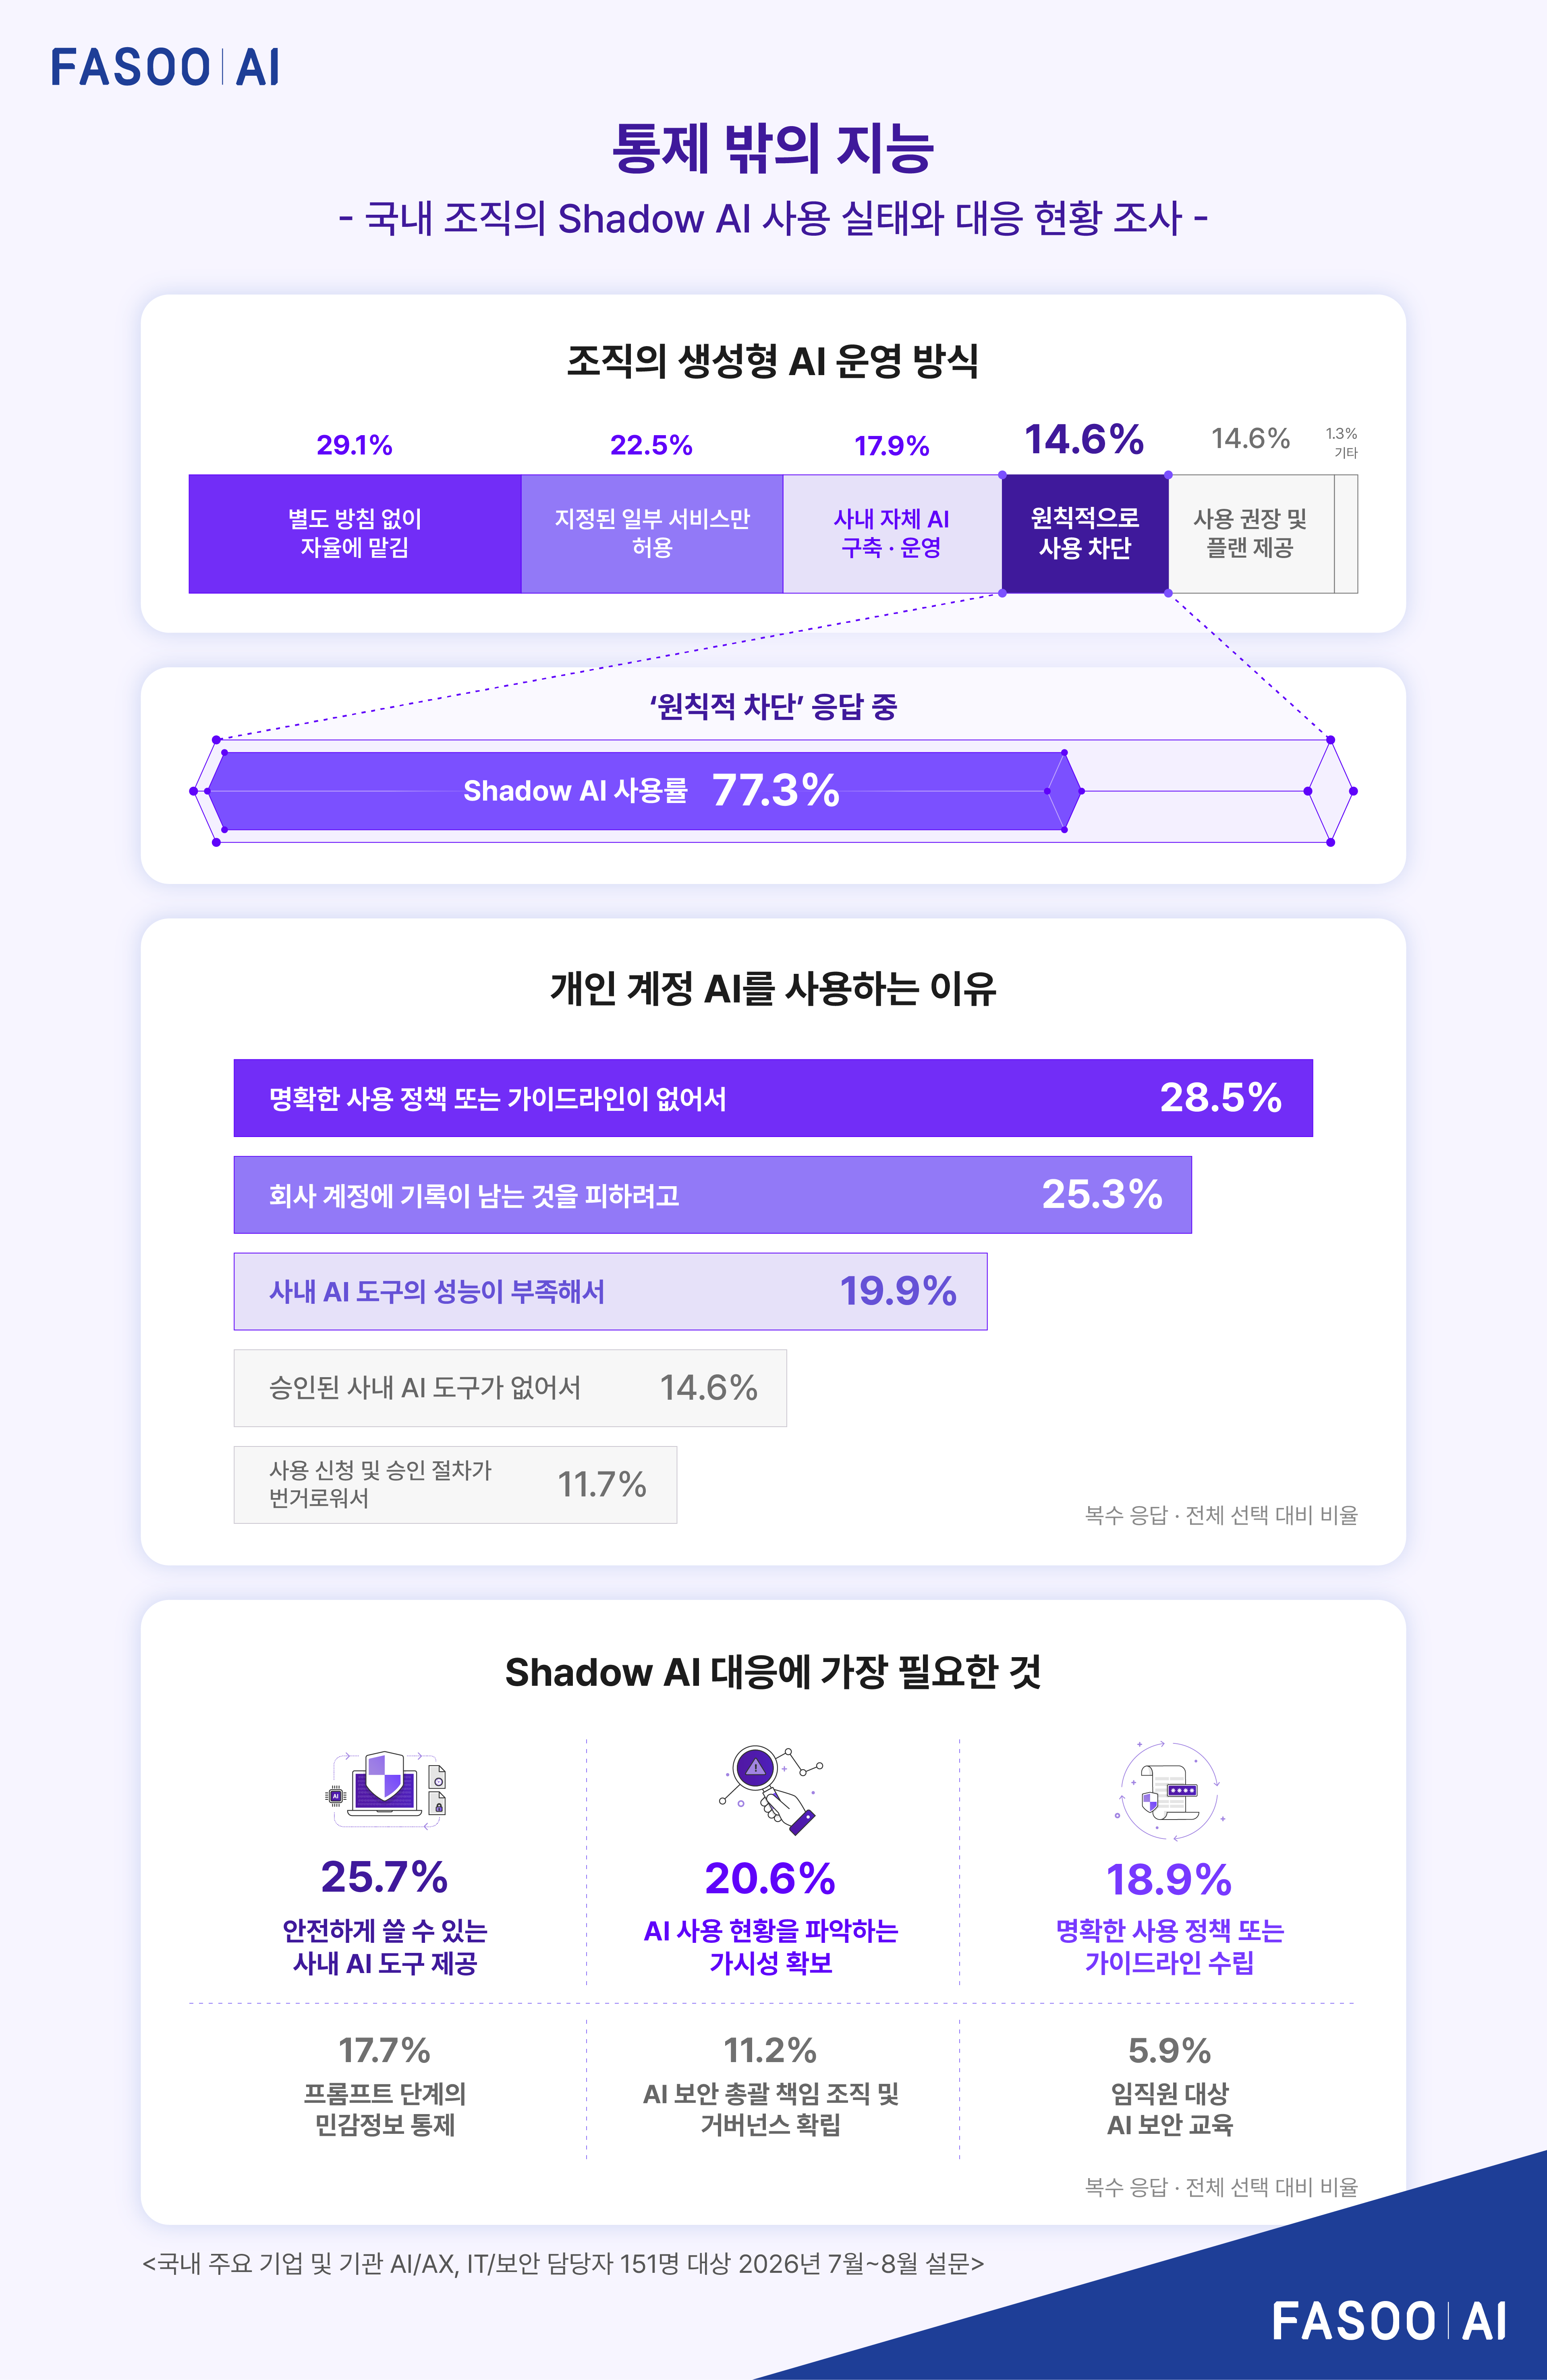
섀도우 AI 로 인한 보안 위협을 막기 위해서는 AI 활용에 대한 명확한 정책과 가이드라인, 안전한 사내용 AI 도구 제공이 시급한 것으로 나타났습니다. 파수 AI는 섀도우 AI 사용에 대한 설문조사 결과를 기반으로 ‘통제 밖의 지능- 국내 조직의 Shadow AI 사용 실태와 대응 현황’ 보고서를 발표했습니다.
파수 AI의 이번 보고서는 잠재적 보안 위협으로 떠오른 섀도우 AI(Shadow AI, 조직에서 승인∙관리 없이 임직원들이 사용하는 생성형 AI)의 활용 현황을 파악하고 인사이트를 제공하기 위해 기획됐습니다. 보고서는 국내 주요 기업 및 기관의 AI, IT, 보안 담당자 151명을 대상으로 파수 AI가 자체 진행한 설문조사1)에 기반으로 합니다.
먼저 조직 내 AI 사용 방식은 ‘별도 방침 없이 자율적으로 사용한다’는 조직이 가장 많았으며(29.1%), 이어 ‘지정된 일부 생성형 AI 서비스만 허용한다’(22.5%), ‘사내에 자체 AI를 구축해 운영한다’(17.9%) 순이었습니다. ‘원칙적으로 사용을 차단한다’는 조직은 14.6%였는데, 업무 중 개인 계정 생성형 AI를 현재 사용하고 있다고 답한 응답자는 전체의 88.7%에 달했다는 점이 눈에 띕니다. 조직에서 생성형 AI 사용 금지가 개인 계정 사용을 막지 못하고 있다는 뜻입니다. 실제로 원칙적으로 사용을 차단한다는 응답 그룹만 따로 봐도 섀도우 AI 사용률이 77.3%에 달했습니다.
섀도우 AI 사용에 따른 보안 문제도 조망했습니다. 임직원들의 개인 계정 AI 사용 현황을 파악 및 통제하고 있는 조직은 전체의 19.2%에 그쳤습니다. 섀도우 AI 사용으로 가장 우려되는 사항은 ‘제3자 모델 학습에 내부 핵심 데이터 활용’(28.3%)이었습니다. ‘개인정보보호법 및 GDPR 등 규제 위반’(24.0%)과 ‘사용 이력 추적 불가로 사고 대응 곤란’(23.7%)도 주 우려사항으로 꼽혔습니다.
임직원들이 섀도우 AI를 쓰는 가장 큰 이유는 ‘명확한 사용 정책·가이드라인의 부재’(28.5%)와 ‘회사 계정·시스템에 사용 이력이 남는 것을 피하기 위해’(25.3%)인 것으로 드러났습니다. 이 외에도 ‘부족한 사내 AI 성능’(19.9%)과 ‘승인된 AI 도구 부재’(14.6%), ‘번거로운 사용 신청 및 승인 절차’(11.7%)도 섀도우 AI 사용을 가중시키는 것으로 나타났습니다.
섀도우 AI의 리스크를 줄이기 위한 방안으로는 ‘임직원이 안전하게 쓸 수 있는 사내 AI 도구 제공’(25.7%)을 우선으로 꼽았습니다. 이어 ‘AI 사용 현황을 파악할 수 있는 가시성 확보’(20.6%), ‘명확한 AI 사용 정책·가이드라인 수립’(18.9%), ‘프롬프트 입력 단계에서 민감정보 통제 기술’(17.7%)이 그 뒤를 이었습니다.
손종곤 파수 AI 상무는 “이번 조사는 섀도우 AI가 금지만으로는 막기 어렵다는 점을 보여준다”이라며, “명확한 정책과 안전한 대안을 제공하고 AI 사용 현황에 대한 가시성을 확보하는 것이 핵심”이라고 설명했습니다. 이어 “파수 AI는 다양한 유출 경로를 종합적으로 관리하고 AI 사용 현황 전반에 가시성을 제공하는 AI 보안 플랫폼을 조만간 선 뵐 예정”이라고 말했습니다.
한편 파수 AI의 ‘통제 밖의 지능- 국내 조직의 Shadow AI 사용 실태와 대응 현황’ 보고서는 파수 AI 홈페이지(Shadow AI 사용 실태와 대응 현황 | Fasoo AI)에서 다운로드 받을 수 있습니다.
1) 국내 주요 기업 및 기관 AI/AX, IT/보안 담당자 151명 대상 2026년 7월~8월 설문(천명 이상 조직 재직자 34%, 300명 이상 1천명 미만 29%, 300명 이하 37%로 구성).